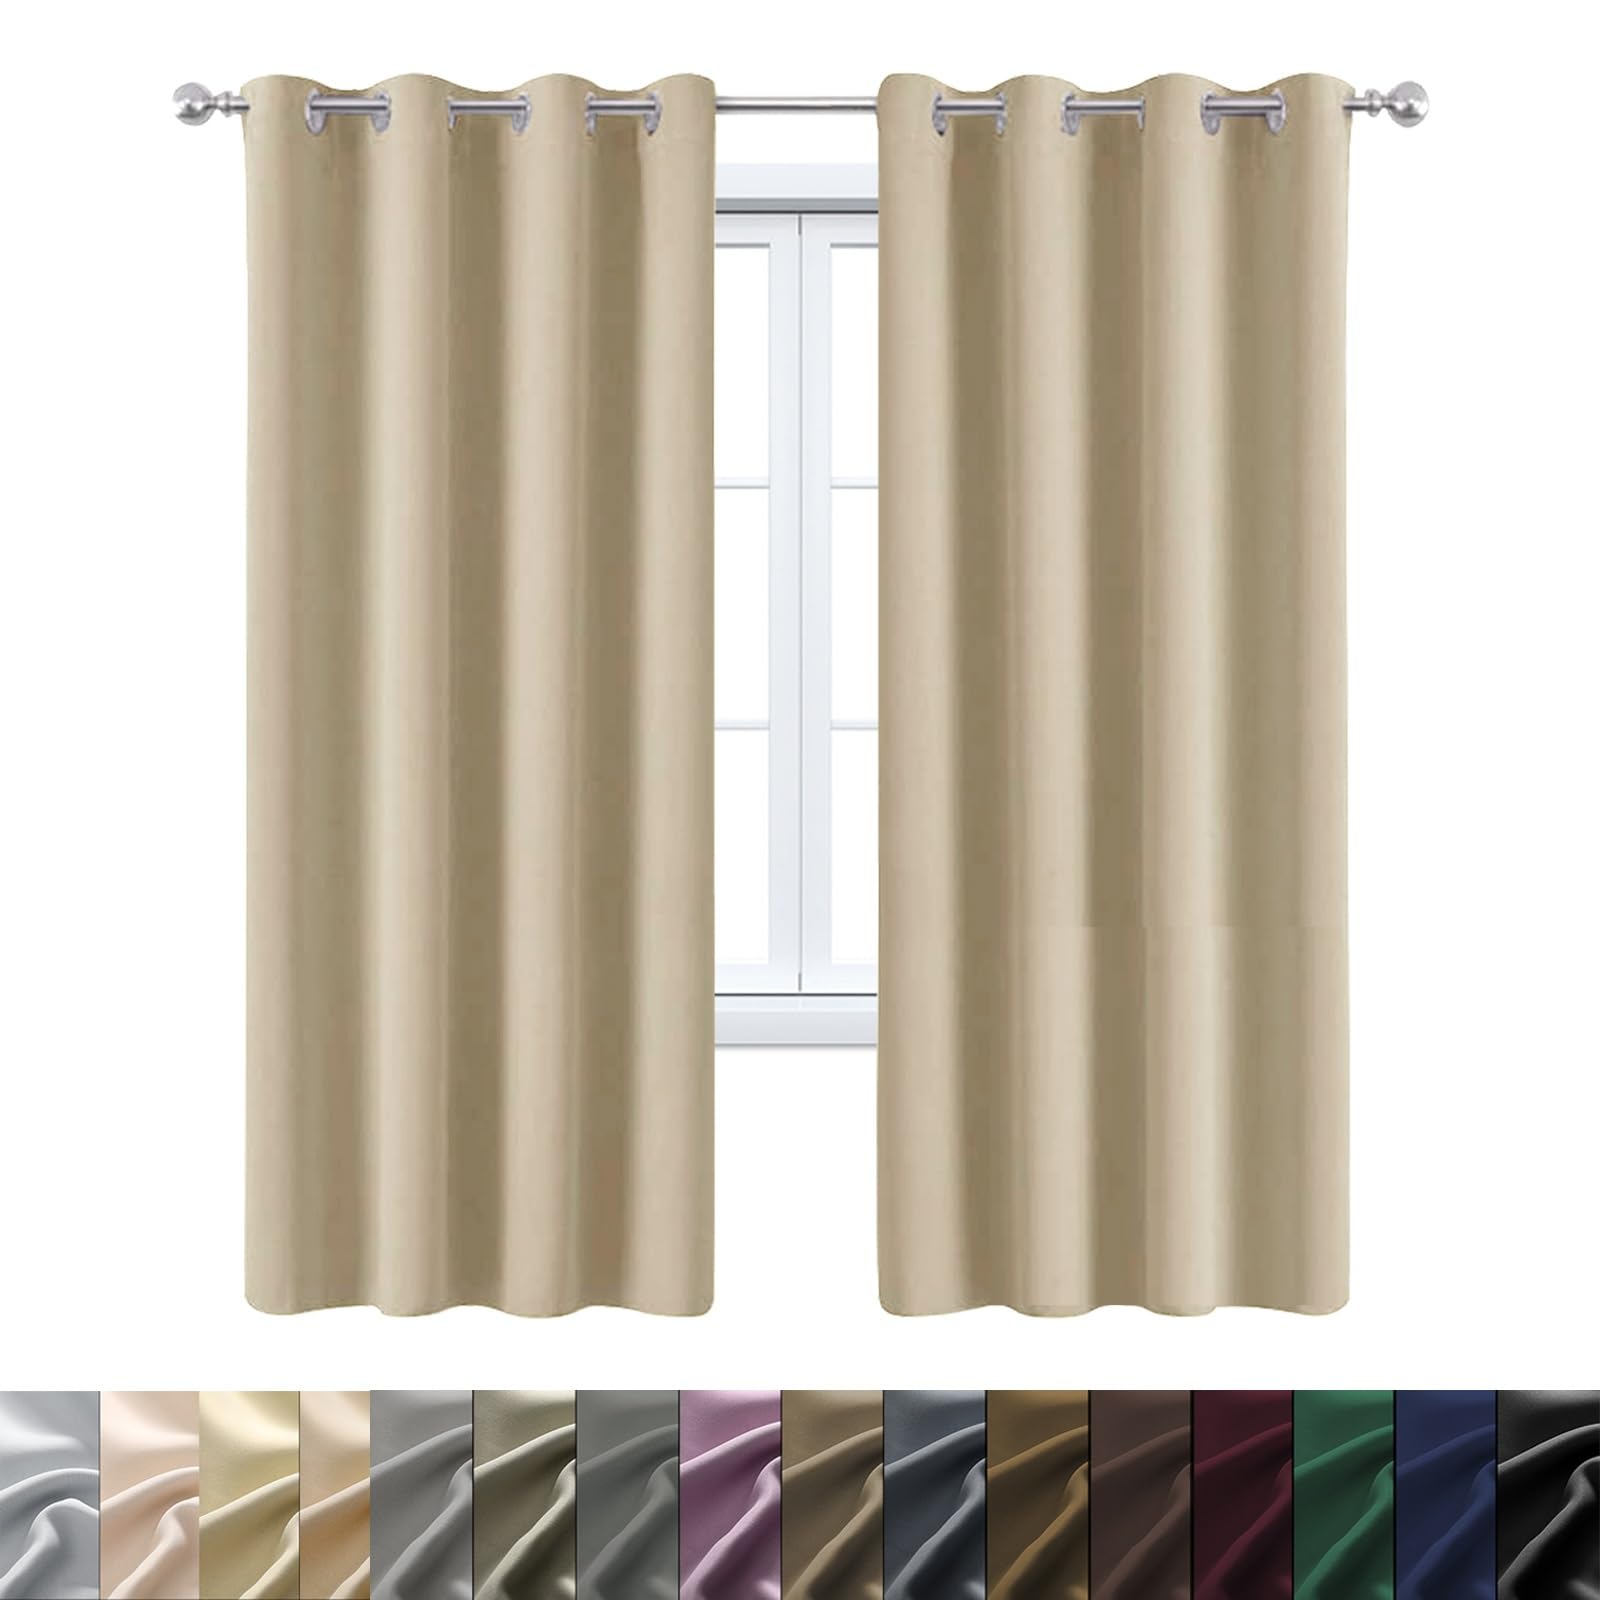
Rideau occultant beige contre la lumière du jour pour retrouver un sommeil profond en chambre
17,95 EUR
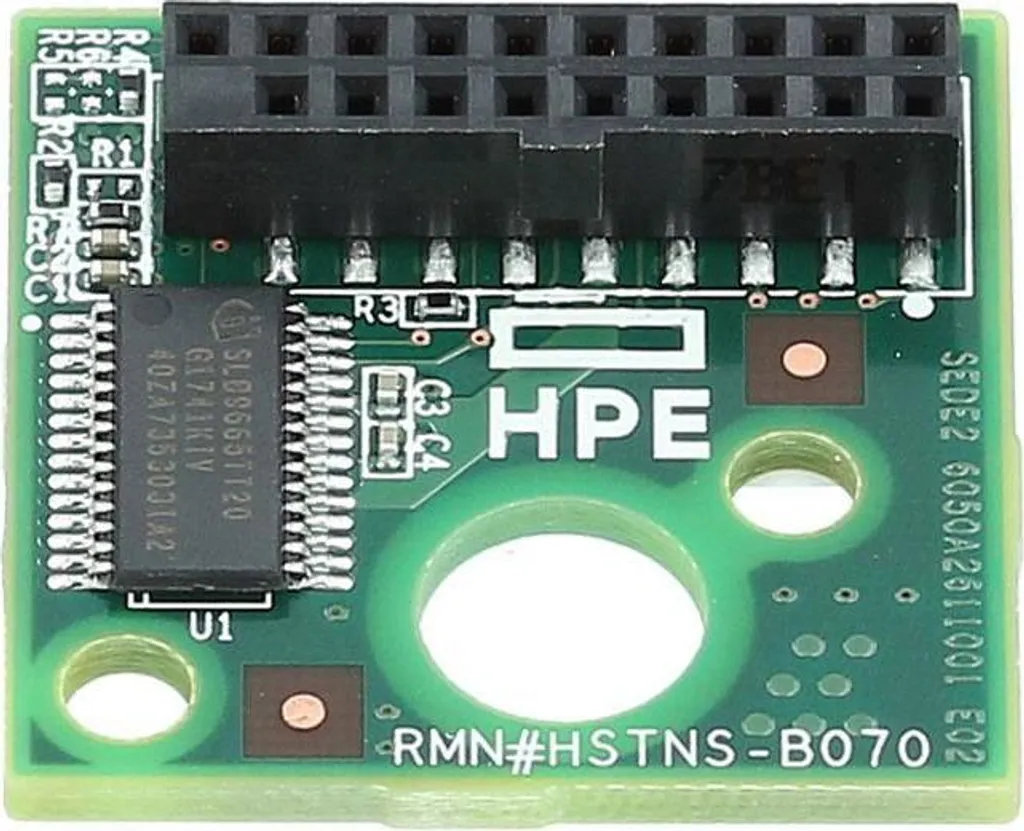
Le module Hewlett Packard Enterprise PCA TPM MOD 2.0 est un composant essentiel pour garantir l'intégrité de vos infrastructures serveurs. Conçu spécifiquement pour la gamme HPE ProLiant, ce module matériel assure une protection robuste dès le démarrage du système.
En intégrant cette solution de sécurité, vous bénéficiez d'un stockage cryptographique dédié. Ce processeur sécurisé isole les clés de chiffrement, les certificats et les mots de passe des menaces logicielles externes, rendant le vol de données particulièrement difficile pour les intrus.
Ce module répond aux normes internationales les plus strictes en matière de cybersécurité. Il permet notamment de supporter les fonctionnalités de sécurité avancées des systèmes d'exploitation modernes comme Windows Server 2022 ou les distributions Linux durcies.
L'installation est simplifiée grâce à son format PCA compact qui s'insère directement sur la carte mère de votre serveur. Une fois activé dans le BIOS/UEFI, il devient le socle de confiance de toute votre architecture informatique.
La technologie TPM 2.0 offre une flexibilité accrue par rapport aux versions précédentes, permettant des algorithmes de hachage plus puissants. C'est un investissement indispensable pour la conformité réglementaire et la protection des actifs numériques critiques.
| Caractéristique | Spécification |
|---|---|
| Marque | Hewlett Packard Enterprise |
| Modèle | PCA TPM MOD 2.0 |
| Type | Module de sécurité matériel |
| Version | 2.0 (Standard international) |
| Format | Petit facteur de forme pour intégration directe |
La vérification de votre environnement a échoué. Connectez-vous pour consulter les avis.